-
[악성메일 사례] Order Enquiry
-
- Classification
- 보안가이드
- Create User
- 정보보안파트
- Created Date
- 2025.08.21 11:26:13
- Views
- 262
정보화본부에서 알립니다.
◎ 악성메일사례 : 이미지파일 클릭 유도하여 악성 파일 다운로드되며 악성파일 실행 시 감염 ◎ 메일제목 : Order Enquiry
[메일 본문]
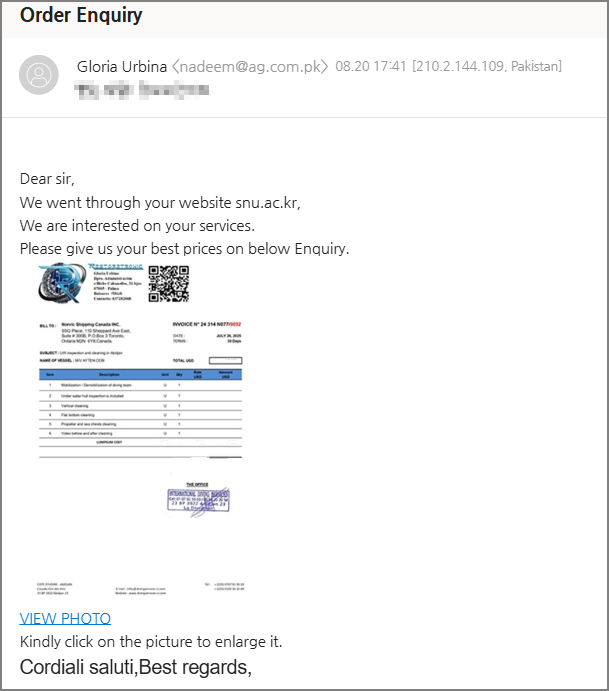
[그림파일 클릭 후]
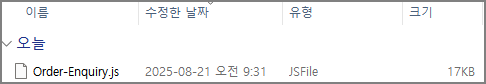
→ 메일 본문 내 그림파일 클릭 시 악성 파일이 다운로드 됩니다.
→ 악성파일 실행 시 스크립트로 감염이 됩니다.
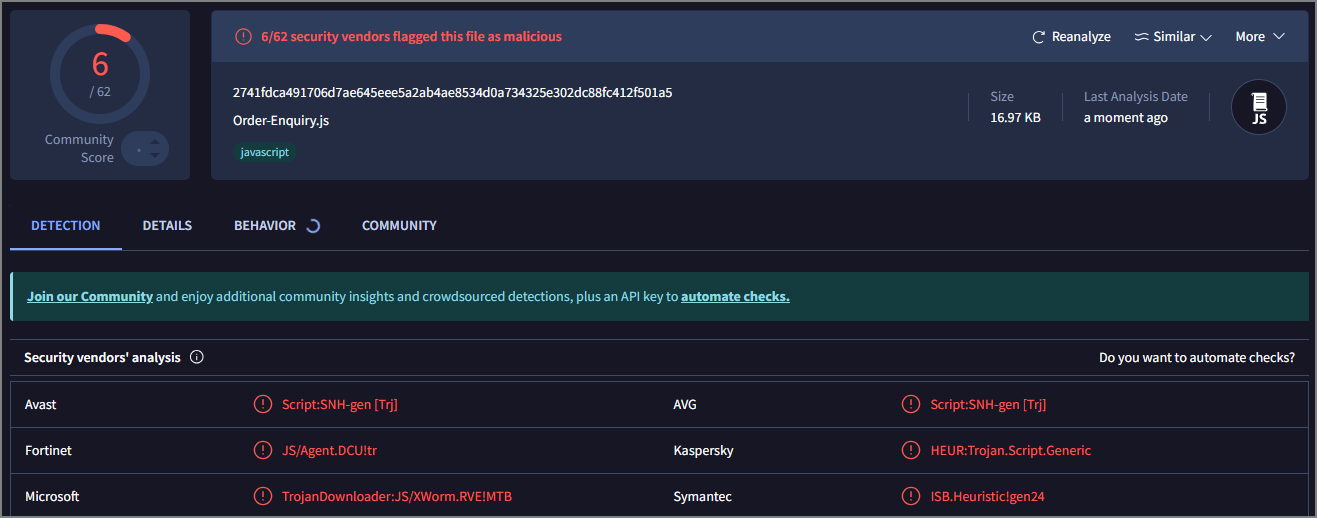
→ Virustotal에서 Order-Enquiry.js 파일이 악성으로 탐지 됩니다.
◎ 대응방법: snucert@snu.ac.kr 신고 및 악성메일 클릭 금지(삭제)
의심스러운 내용 포함시 메일에 포함된 링크 클릭 금지
의심 링크 클릭하여 접속시 PC 백신(V3) 설치 및 정밀검사 진행
◎ 더 다양한 사례를 보시려면 아래의 링크를 클릭하시기 바랍니다. 마이스누>공지·소식>전체공지>보안가이드
-
학생사회공헌단 25기 신입단원 모집 (~8/29) 이윤효 2025.08.21 14:08:54
-
8-61 삼성 S펜 (블랙) 시설관리국 2025.08.21 11:13:58
 Report
 URL Copy
 Kakao Link Share